
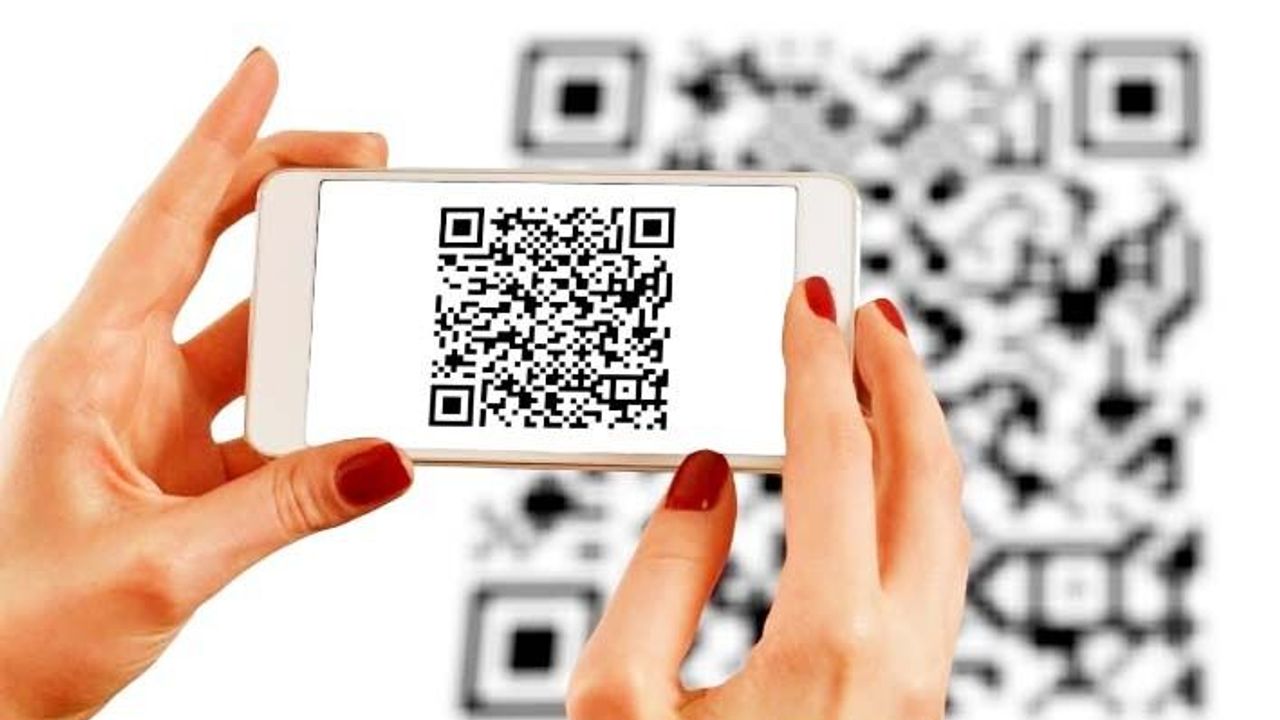
Günlük yaşamın vazgeçilmez araçlarından biri haline gelen QR kodlar, dolandırıcıların da hedefinde.
Sonsöz Gazetesi’nden Goncagül Konaş’ın haberine göre; gerçek afişlerin üzerine sahte QR kodlar yerleştirerek kullanıcıları taklit internet sitelerine yönlendiren dolandırıcılar; kişisel bilgilerden banka ve kart bilgilerine, şifrelerden SMS doğrulama kodlarına kadar pek çok veriyi ele geçirmeye çalışabiliyor. Uzmanlar, QR kodu okutmak yerine yönlendirilen internet adresinin mutlaka kontrol edilmesi gerektiğini vurguluyor.
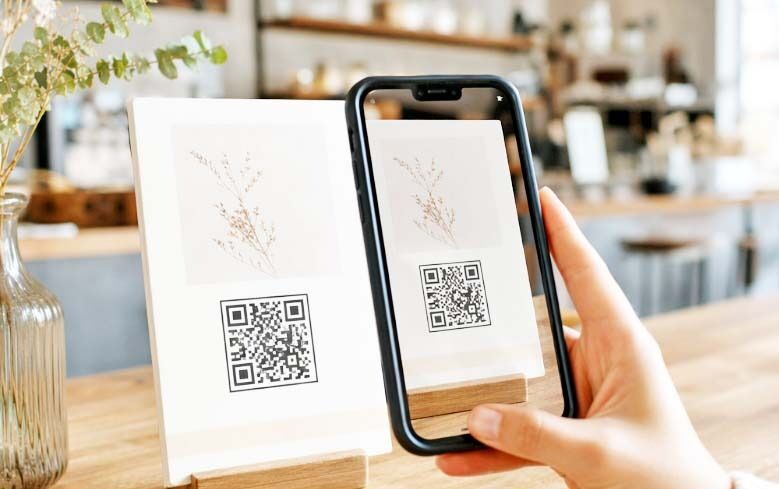
GERÇEK AFİŞİN ÜZERİNE SAHTE QR KOD YERLEŞTİRİLEBİLİYOR
Kırık, dolandırıcılık yönteminin “quishing” olarak adlandırıldığını belirterek, “Afişlerde, ilan panolarında, apartman girişlerinde ya da sokaklarda gördüğümüz QR kodlar artık dolandırıcıların da kullandığı bir yönteme dönüşebiliyor. Buradaki temel sorun QR kodun kendisi değil, kodun bizi yönlendirdiği internet adresi” dedi.
Dolandırıcıların güvenilir görünen afişleri kullanarak vatandaşları sahte internet sitelerine yönlendirebildiğini ifade eden Kırık, “Dolandırıcılar gerçek bir afişin üzerine sahte bir QR kod yerleştirerek kişiyi güvenilir görünen ancak kendilerine ait bir internet sitesine yönlendirebiliyor. Bu yöntem ‘quishing’, yani QR kod üzerinden gerçekleştirilen kimlik avı saldırısı olarak da biliniyor” ifadelerini kullandı.
Söz konusu yöntemin nasıl uygulanabileceğini örnekleyen Kırık, “Örneğin bir afiş düşünelim. Üzerinde ‘Ücretsiz etkinlik bileti için QR kodu okutun’ yazıyor. Vatandaş da afişin resmi bir kuruma veya etkinliğe ait olduğunu düşünerek QR kodu okutuyor. Ancak açılan sayfa gerçek siteyi taklit eden sahte bir internet sitesi olabiliyor” diye konuştu.
Kırık, sahte internet sitelerinde vatandaşlardan çeşitli kişisel bilgilerin istenebildiğine dikkat çekerek, “Kullanıcıdan bilet oluşturmak için ad-soyad, telefon numarası, e-posta adresi veya kart bilgileri istenebiliyor” dedi.
KİŞİSEL BİLGİLERİN ARDINDAN BANKA BİLGİLERİ DE HEDEFLENEBİLİYOR
QR kod üzerinden gerçekleştirilen saldırıların yalnızca kişisel bilgilerle sınırlı kalmadığını belirten Kırık, kullanıcı adı, şifre ve SMS doğrulama kodlarının da hedef alınabildiğini söyledi.
Haberin daha geniş ve detaylı halini Sonsöz Gazetesi’nde okuyabilirsiniz.